
Przydatny audyt aplikacji Shopify odpowiada przy każdej integracji na cztery pytania: do czego służy, jakie dane może przeglądać lub edytować, co dodaje do stron oglądanych przez klientów i kto może ją zmienić. Potem każda dostaje decyzję: zostaw, wyjaśnij albo wycofaj. Nie chodzi o docelową liczbę aplikacji, tylko o to, żeby o każdym elemencie sklepu wiedzieć, po co jest i kto za niego odpowiada.
Jeśli klient trafia teraz na nieoczekiwaną stronę płatności, zacznij od poradnika na wypadek przejęcia checkoutu. Zablokuj tę ścieżkę i skontaktuj się z osobami, które zajmują się incydentem. Pełny spis może poczekać.
Ścieżki menu i ustawienia opisujemy według dokumentacji Shopify sprawdzonej 18 października 2026 r. Nazwy menu podajemy tak, jak pokazuje je anglojęzyczny panel.
Zacznij spis, który da się skończyć
Jeden wiersz to jedna integracja, także narzędzia, których nie widać na żadnej stronie. Pobierz pusty arkusz spisu (CSV) albo przenieś te pola do arkusza, z którego zwykle korzystasz:
- Aplikacja lub źródło kodu: dokładna nazwa i twórca albo miejsce, w którym zarządza się własnym kodem.
- Cel biznesowy: czego potrzebują od niej klienci albo zespół.
- Dostęp do danych: które dane może przeglądać lub edytować i jaka jest jej ostatnia aktywność.
- Co dodaje do sklepu: bloki, osadzenia, skrypty, tagi albo zdalne ustawienia.
- Kto może to zmienić: kto w firmie i który dostawca.
- Zależności: co przestanie działać po wyłączeniu lub usunięciu.
- Decyzja i kolejny krok: zostaw, wyjaśnij albo wycofaj; kto działa i do kiedy.
- Zapis usunięcia i sprawdzenia: instrukcje, wprowadzone zmiany, testy i wynik.
Jeśli czegoś nie wiesz, wpisz „nie wiadomo — zapytać dostawcę”. Luka staje się wtedy zadaniem, zamiast uchodzić za „brak dostępu” albo „bezpieczne”.
Zacznij od integracji, które biorą udział w wyborze produktu, działaniu koszyka, przejściu do płatności i obsłudze danych klientów. Resztę przeglądaj etapami. Narzędzie, które nie sprawia problemów i nie bierze udziału w zakupie, może poczekać, więc nie przerywaj dla niego sprzedaży.
Sprawdź dostęp i aktywność aplikacji w Shopify
Otwórz Settings → Apps, a potem stronę szczegółów aplikacji. Dokumentacja zarządzania aplikacjami opisuje widok aktywności i uprawnień: obszary, które aplikacja może przeglądać lub edytować, ostatnią aktywność i dostęp niewykorzystany w ciągu ostatnich 30 dni.
Porównaj te informacje z zadaniem, które aplikacja ma wykonywać. Rozbieżność wymaga wyjaśnienia od osoby odpowiedzialnej albo dostawcy. Dostęp nieużywany od 30 dni może nadal służyć procesowi, który zdarza się rzadko, więc nie odbieraj go tylko dlatego, że w polu aktywności jest cisza.
Zapisz też rozszerzenia, funkcje i piksele widoczne przy aplikacji. Pomagają ustalić, jak aplikacja uczestniczy w sklepie, ale widok aktywności w panelu nie jest pełnym zapisem wszystkiego, co wykonuje przeglądarka klienta.
Jeśli integracja jest kanałem sprzedaży, a nie aplikacją, szukaj jej w Sales channels. Instrukcja usuwania aplikacji rozróżnia te dwa miejsca. Spis powinien sięgać dalej niż lista aplikacji.
Zobacz, co dodaje kod do sklepu
Kod trafia do sklepu z kilku miejsc i każde z nich odpowiada na inne pytanie.
| Miejsce | Co zapisać | Czego samo nie rozstrzyga |
|---|---|---|
| Szczegóły zainstalowanej aplikacji | Aplikację i twórcę, uprawnienia do danych, aktywność, rozszerzenia i drogę kontaktu z pomocą | Pełnego działania kodu w przeglądarce |
| App embeds i bloki aplikacji w motywie | Aktywne komponenty, motyw i kontekst rynku oraz to, co każdy z nich dodaje | Że cały kod aplikacji ogranicza się do tego widocznego komponentu |
| Dodatki w motywie i własny kod | Kto go dodał, kto odpowiada za niego teraz i jak go usunąć | Że zdalna konfiguracja i inne integracje się nie zmieniły |
| Menedżery tagów i inne narzędzia do skryptów | Właściciela kontenera lub kodu, osoby publikujące i dostarczane tagi | Że każde dostarczane narzędzie ma osobny wpis wśród aplikacji Shopify |
| Panele i ustawienia dostawców | Kto może je zmieniać, co trafia do sklepu i jak to wyłączyć | Że historia plików motywu zapisuje te zmiany |
Przy integracjach z motywem otwórz Online Store, znajdź właściwy motyw, wybierz Edit theme i sprawdź App embeds oraz szablony, w których są bloki aplikacji. Przewodnik Shopify o aplikacjach w motywach wyjaśnia, że osadzenia mogą dodawać niewidoczny kod, a nie tylko widoczne elementy. Opisuje też konfiguracje dla poszczególnych rynków. Jeśli twój sklep z nich korzysta, zanotuj, którego kontekstu dotyczy przegląd.
Nie włączaj ani nie wyłączaj komponentów w działającym sklepie tylko po to, żeby zobaczyć, co się zepsuje. Najpierw ustal, do czego służą. Jeśli ich działanie jest niejasne, poproś dostawcę, żeby opisał, co komponent dodaje i jak można to bezpiecznie sprawdzić.
Mechanizm rozszerzeń motywu w Shopify pozwala dodawać zasoby bez bezpośredniej edycji plików motywu. Dlatego brak zmian w plikach motywu dużo mówi o samych plikach, ale nie jest pełnym spisem tego, co faktycznie działa w sklepie.
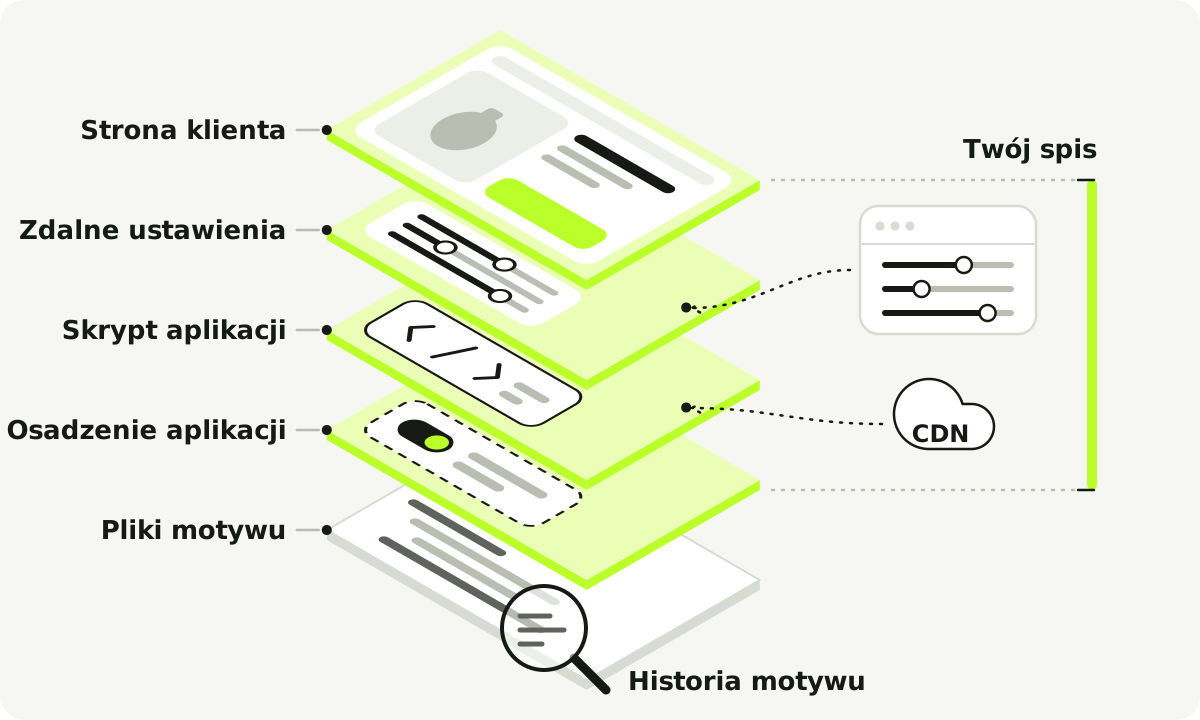
Poglądowy łańcuch dostarczania kodu. Nie każda aplikacja korzysta z każdego ogniwa.
Pytaj, kto może zmienić działanie, a nie tylko o uprawnienia
Aplikacja może mieć ograniczony dostęp przez API, a jej kod w przeglądarce i tak może wpływać na zakupy. I odwrotnie: integracja zaplecza może potrzebować sporego dostępu do danych, a nie umieszczać w sklepie żadnego skryptu. Traktuj te przypadki osobno.
Jeśli integracja działa w witrynie sklepu, zapytaj jej twórcę:
- Co ładuje w przeglądarce klienta i skąd to pochodzi?
- Czy wasza usługa może zdalnie zmienić to działanie, także przez ustawienia?
- Czy może wpłynąć na wybór produktu, działania w koszyku albo przejście do płatności?
- Co ogranicza to działanie do zadania, do którego służy?
- Jak ją wyłączyć i co trzeba potem sprawdzić?
Właściciel firmy nie powinien wyczytywać tych odpowiedzi ze zminifikowanego skryptu. Wskaż dostawcy konkretną funkcję i miejsce w sklepie, które chcesz zrozumieć.
Wytyczne OWASP dotyczące JavaScriptu od zewnętrznych dostawców opisują problem kontroli zmian, który stoi za tymi pytaniami. To, co dostarcza dostawca, może się zmienić już po instalacji. „Przetestowaliśmy to przy instalacji” mówi tylko o tamtym stanie.
Opisany przypadek przejęcia checkoutu pokazuje, dlaczego zdalna konfiguracja należy do spisu. Nie oznacza to, że każde niestandardowe ustawienie albo zdalnie aktualizowana aplikacja jest złośliwa.
Podejmij decyzję dla każdej integracji
Wystarczą trzy decyzje. Nie wymyślaj punktowej oceny bezpieczeństwa.
| Decyzja | Kiedy pasuje | Co trzeba zapisać |
|---|---|---|
| Zostaw | Zadanie jest potrzebne, wiadomo, kto odpowiada i co integracja dodaje, a żaden wykryty problem nie wymaga usunięcia | Cel, zależności, osobę odpowiedzialną i to, co powinno uruchomić kolejny przegląd |
| Wyjaśnij | Cel, dostęp, działanie, odpowiedzialność albo odpowiedź dostawcy są niejasne | Konkretne pytanie, osobę odpowiedzialną i termin powrotu do sprawy |
| Wycofaj | Zadanie nie jest już potrzebne, dubluje inne narzędzie albo jest uzgodniony plan zastąpienia lub usunięcia | Instrukcje dostawcy, zależności danych i procesów oraz testy po usunięciu |
„Zostaw” to decyzja operacyjna, a nie certyfikat bezpieczeństwa. Jeśli zauważysz niebezpieczne przekierowanie albo dostaniesz zawiadomienie o incydencie dotyczącym twojego sklepu, przejdź do poradnika reagowania, zamiast zostawiać sprawę w kolejce rutynowego przeglądu.
Fikcyjny przykład: mały sklep z ceramiką
Załóżmy, że sklep oferuje opcjonalny grawer, zbiera opinie o produktach i wciąż ma baner z zakończonej kampanii.
| Integracja | Co pokazuje przegląd | Decyzja i kolejny krok |
|---|---|---|
| Opcje graweru | Potrzebne przy obecnych produktach; dodaje wybór na stronie produktu i informację w pozycji koszyka | Zostaw; zapisz dostawcę i testuj wymagane opcje po istotnych zmianach |
| Wyświetlanie opinii | Przydatne, ale nikt nie wie, który panel steruje jego skryptem w sklepie | Wyjaśnij; zapytaj osobę odpowiedzialną w firmie lub dostawcę o sposób dostarczania, dostęp do publikowania i kroki wyłączenia |
| Baner zakończonej kampanii | Nie ma już żadnego zadania; osadzenie i zewnętrzna subskrypcja nadal są aktywne | Wycofaj; zachowaj potrzebne dane kampanii, postępuj według instrukcji usuwania, anuluj zewnętrzną subskrypcję i sprawdź szablony, których to dotyczy |
Sklep zachowuje specjalistyczną funkcję, której potrzebuje, i pozbywa się zależności, której nie potrzebuje. Liczba pozostałych aplikacji powiedziałaby mniej niż te trzy wiersze.
Usuń aplikację, nie gubiąc pracy, którą wykonuje
Przy rutynowym wycofaniu trzymaj się poniższej kolejności. W trakcie incydentu pierwszeństwo ma zablokowanie problemu, a zbieranie dowodów i sprzątanie uzgodnij z zespołem, który go obsługuje.
1. Zapisz, na co wpłynie usunięcie
Wypisz, za jakie działanie sklepu, procesy w firmie, przechowywane dane i rozliczenia odpowiada aplikacja. Mogą to być na przykład wymagane opcje produktu, logika dostawy, lokalizacje magazynowe, zaplanowana automatyzacja albo dane przechowywane tylko w aplikacji.
Wskazówki Shopify przed odinstalowaniem wprost obejmują zależności, dane przechowywane przez aplikację, zewnętrzne opłaty i stany magazynowe w lokalizacjach aplikacji. Zanim rutynowo usuniesz aplikację, wyeksportuj potrzebne dane i uzgodnij, co przejmie niezbędne zadania. Jeśli aplikacja zarządza lokalizacją magazynową, postępuj według opisanej przez platformę procedury przeniesienia lub usunięcia, zamiast traktować ją jak zwykły widżet na stronie.
2. Poproś twórcę o instrukcje usuwania
Zapytaj, którymi osadzeniami, blokami, dodatkami w motywie, zdalnymi ustawieniami lub innymi połączeniami trzeba się zająć. Zapisz instrukcje i to, kto wykonuje każdą część. Shopify ostrzega, że niektóre aplikacje zostawiają kod, który nie znika automatycznie po odinstalowaniu.
Pomoc znajdziesz w Settings → Apps → menu aplikacji → Get support, jak opisuje przewodnik Shopify o pomocy dla aplikacji. Jeśli nie możesz znaleźć aplikacji na liście albo tej opcji, skorzystaj z oficjalnej strony twórcy lub poproś o pomoc Shopify.
3. Zrób kopię motywu przed ręczną edycją
W Online Store otwórz menu działań motywu i wybierz Duplicate. Tę czynność opisuje instrukcja kopiowania motywu.
Kopia zachowuje zapis stanu i pozwala sprawdzić zwykłe zmiany przed publikacją. Opisz ją datą i celem, żeby nikt później przypadkiem nie opublikował starej wersji.
Kopia motywu nie jest pełną kopią zapasową sklepu i nie naprawia zdalnej konfiguracji dostawcy aplikacji. Podczas incydentu kopia może zachować stan, którego dotyczy problem; samo skopiowanie nie czyni jej czystą. W trakcie przywracania sklepu nie nadpisuj i nie publikuj kopii, której nikt nie przejrzał.
4. Wyłącz, odinstaluj i usuń opisane pozostałości
Zajmij się poszczególnymi miejscami według instrukcji dostawcy. Wyłączenie osadzenia aplikacji, usunięcie bloku, odinstalowanie aplikacji i usunięcie ręcznie wstawionego kodu to osobne czynności, jeśli dana aplikacja ich wymaga.
Na komputerze aplikację odinstalujesz w Settings → Apps → menu aplikacji → Uninstall, a potem potwierdzisz (oficjalne kroki odinstalowania). Przeczytaj komunikaty o zależnościach i stanach magazynowych, zamiast odruchowo je zatwierdzać.
Usuwaj tylko te dodatki w motywie, które wskazują instrukcje sprzątania albo które przejrzał odpowiedzialny programista. Wyszukanie nazwy aplikacji w kodzie nie jest bezpieczną regułą usuwania: wspólny kod albo inna funkcja mogą używać podobnych nazw.
Subskrypcję rozliczaną poza Shopify anuluj osobno. Według dokumentacji Shopify odinstalowanie aplikacji nie anuluje takich zewnętrznych opłat. Rozliczenia załatwiaj niezależnie od pilnego blokowania zagrożenia.
5. Sprawdź funkcje, których dotknęła zmiana
Testy dobierz do zapisanego zadania aplikacji. W przypadku fikcyjnej aplikacji do grawerowania oznacza to wymaganą opcję produktu, jej wyświetlanie w koszyku i zamówieniu oraz właściwą ścieżkę zakupu, a nie tylko to, czy zniknął jej przycisk.
| Usunięty lub zmieniony element | Przydatne testy |
|---|---|
| Wybór i opcje produktu | Wymagane opcje, informacje o wariantach i opcjach, ilość i cena |
| Działanie koszyka lub promocji | Dodawanie, zmiana i usuwanie pozycji; sprawdzenie rabatów i sumy |
| Nawigacja i przyciski zakupu | Przejście od produktu do koszyka i właściwe miejsca docelowe checkoutu na odpowiednich ścieżkach |
| Śledzenie lub widżet wyświetlający | Oczekiwane działanie strony i pozostałe zamierzone integracje |
| Integracja operacyjna | Zastępczy proces, dane i odpowiedzialność za kolejne prawdziwe zadanie |
Sprawdź na telefonie i w przeglądarce na komputerze, jeśli właśnie tak kupują twoi klienci. Zapisz datę, motyw lub kontekst, wykonane czynności, wynik i pozostałą pracę. W ten sposób sprawdzasz zmianę; wcześniejsze narażenie klientów to osobna kwestia, którą omawia poradnik na wypadek incydentu.
Prowadź zapis kolejnych zmian
Wróć do integracji, gdy zmieni się jej cel biznesowy, wymagany dostęp, sposób dostarczania, osoba odpowiedzialna albo to, co widzi klient. Nowy skrypt albo ustawienie u dostawcy zasługuje na wpis, nawet jeśli żaden plik motywu się nie zmienił.
Trzymaj spis u osób, które prowadzą sklep. Na pytanie „kto za to odpowiada?” powinny umieć odpowiedzieć bez rozpoczynania kolejnego dochodzenia od zera.
Co audyt mówi o platformie
Większość wierszy w tym spisie istnieje dlatego, że kod trafia do twoich klientów od kilku właścicieli naraz: z motywu, z osadzeń i bloków aplikacji, ze skryptów serwowanych z infrastruktury każdego dostawcy i z ustawień w panelach, nad którymi nie masz kontroli. Model aplikacji Shopify daje szeroki wybór specjalistycznych narzędzi, a ten audyt to stała cena tego wyboru. Jeśli twój sklep opiera się na kilku takich narzędziach, opłaca się ją płacić.
Jeśli jednak w spisie są głównie widżety, poprawki motywu i resztki po kampaniach, prawdziwe pytanie brzmi, czy warstwa aplikacji jest ci w ogóle potrzebna. Setka to nasz produkt i odpowiada na to pytanie inaczej: platforma kontroluje kod sklepu, jego integracje i drogę do płatności. Drogi, którą w opisanych incydentach z checkoutem skrypty i ustawienia dostarczane przez aplikacje przekierowywały klientów, w architekturze Setki nie ma. Ty nadajesz sklepowi kierunek, a Setka go buduje, więc nie masz kodu motywu ani zestawu aplikacji do spisywania. Gdzie dokładnie przebiega ta granica, wyjaśnia nasze szczegółowe omówienie modelu bezpieczeństwa, a strona o alternatywie dla Shopify porównuje oba sposoby prowadzenia sklepu.
Zacznij dziś od jednego nieznanego wpisu w spisie i przypisz mu kolejny krok. Jedna podjęta decyzja o prawdziwej zależności przyda się bardziej niż niedokończony arkusz ze wszystkimi narzędziami, jakie kiedykolwiek trafiły do sklepu.